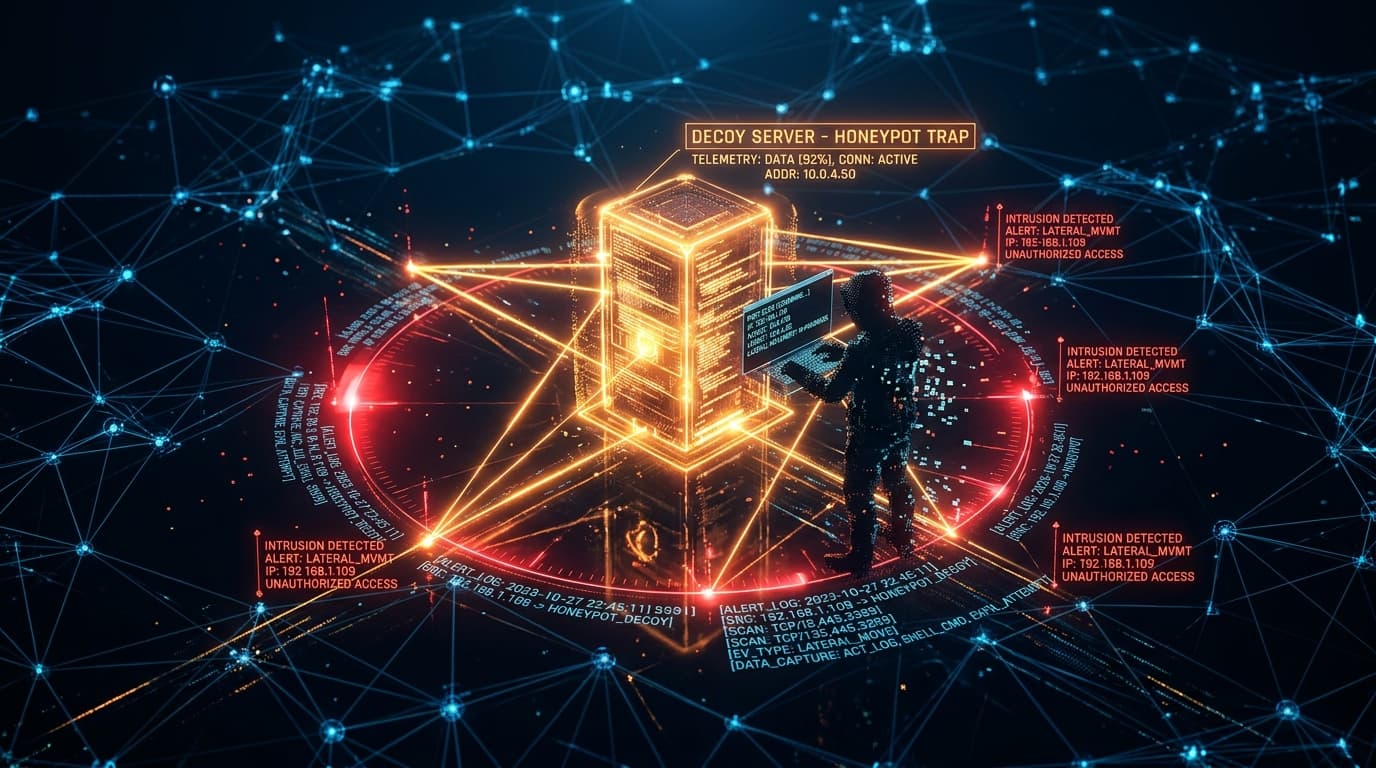
A maioria das empresas e administradores de rede investe quase todos os seus recursos em blindar o perímetro externo: firewalls robustos, proxies reversos e autenticação multifator (MFA).
No entanto, o maior vetor de ameaça em 2026 já reside dentro da própria rede local. Câmeras IP de baixo custo, aparelhos de TV Box genéricos com firmwares adulterados, lâmpadas inteligentes e computadores pessoais de visitantes já operam dentro da sua sub-rede Wi-Fi/Ethernet. Se um desses dispositivos for comprometido, ele inicia imediatamente uma fase de reconhecimento e movimentação lateral em busca de outros computadores vulneráveis.
Uma das técnicas mais elegantes da segurança defensiva moderna é a Tecnologia de Engodo (Deception Technology) por meio de Honeypots Internos.
Neste tutorial prático, você aprenderá a construir um honeypot multi-porta ultraleve em Python que consome menos de 10 MB de RAM e funciona como uma armadilha em tempo real na sua LAN.
1. Por que Honeypots Internos têm Falso Positivo Zero?
Em ferramentas convencionais de detecção de intrusão baseadas em assinaturas (IDS), o número de falsos alarmes costuma ser alto devido a tráfegos legítimos complexos.
No caso de um honeypot interno, a lógica é binária:
- Você abre portas de serviços que não existem no seu ambiente legítimo (ex: Telnet na porta 23 ou FTP na porta 21).
- Como nenhum funcionário ou aplicação da sua casa/empresa tem motivos para se conectar a essas portas, 100% dos pacotes que atingem essas portas decorrem de scanners automáticos (Nmap, Masscan) ou códigos maliciosos tentando se propagar.
- A taxa de falso positivo é matematicamente zero.
2. A Arquitetura da Armadilha na Rede
┌─────────────────────────────────────────────────────────────┐
│                    REDE LOCAL PRIVADA (LAN)                 │
└──────────────────────────────┬──────────────────────────────┘
                               │
            ┌──────────────────┴──────────────────┐
            ▼                                     ▼
     PC de Trabalho                        Dispositivo IoT
    (Tráfego Legítimo)                    (Comprometido / Bot)
                                                  │
                                                  │ Dispara Varredura de Portas (SYN)
                                                  ▼
                                      ┌───────────────────────┐
                                      │   HONEYPOT EM PYTHON  │
                                      │  Portas: 21, 23, 445  │
                                      └───────────┬───────────┘
                                                  │
                                                  ▼ Alerta Imediato
                                      ⚠️ Movimentação Lateral Detectada!
                                      Origem: 192.168.1.145 (TV Box)
3. Implementação do Honeypot Assíncrono em Python
O código a seguir utiliza asyncio para escutar em múltiplas portas simultaneamente com altíssima performance:
import asyncio
import logging

logging.basicConfig(
    level=logging.INFO,
    format="%(asctime)s [%(levelname)s] %(message)s"
)
logger = logging.getLogger("DeceptionSentry")

# Banners simulados para induzir a interação
HONEYPOT_TARGETS = {
    21: b"220 ProFTPD 1.3.5 Server (Ubuntu) [192.168.1.10]\r\n",
    23: b"\r\nDebian GNU/Linux 12\r\nlogin: ",
    445: b"\x00\x00\x00\x2f\xff\x53\x4d\x42",
}

async def handle_probe(reader, writer, port, banner):
    client_ip, client_port = writer.get_extra_info("peername")
    logger.warning(
        f"🚨 [ALERTA DE SEGURANÇA] Tentativa de sonda detectada! "
        f"Origem={client_ip}:{client_port} | Porta Destino={port}"
    )

    try:
        writer.write(banner)
        await writer.drain()
        payload = await asyncio.wait_for(reader.read(256), timeout=3.0)
        if payload:
            logger.info(f"Dados recebidos de {client_ip} na porta {port}: {payload}")
    except (asyncio.TimeoutError, ConnectionResetError):
        pass
    finally:
        writer.close()
        await writer.wait_closed()

async def start_sentry():
    servers = []
    for port, banner in HONEYPOT_TARGETS.items():
        server = await asyncio.start_server(
            lambda r, w, p=port, b=banner: handle_probe(r, w, p, b),
            "0.0.0.0",
            port
        )
        servers.append(server)
        logger.info(f"Armadilha ativa escutando na porta TCP {port}...")

    await asyncio.gather(*[s.serve_forever() for s in servers])

if __name__ == "__main__":
    asyncio.run(start_sentry())
4. Estratégias de Mitigação ao Receber o Alerta
Assim que o honeypot registrar a tentativa de conexão:
- Identificação do Endereço Físico (MAC): Consulte a tabela ARP do servidor (
cat /proc/net/arp | grep <IP_INVASOR>) para identificar o MAC do aparelho. - Quarentena Imediata: No seu switch gerenciável ou roteador, mova o dispositivo para uma VLAN de quarentena isolada.
- Bloqueio de Saída WAN: Impeça o dispositivo de se comunicar com IPs externos da internet para evitar que ele exfiltre dados ou receba comandos de C2 (Command & Control).
Conclusão
Implementar mecanismos de engano e armadilhas internas transforma uma rede vulnerável em um campo minado para invasores. Qualquer movimento lateral é denunciado no instante do primeiro pacote.
Para proteger sua empresa com auditorias de segurança avançadas, segmentação de rede e inteligência de ciberdefesa, conte com os especialistas da Vexis Agency. Fale conosco e proteja seus ativos corporativos.